Domain von-beruf.de kaufen?
Wir ziehen mit dem Projekt
von-beruf.de um.
Sind Sie am Kauf der Domain
von-beruf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain von-beruf.de kaufen?
Wie beeinflusst der PKI-Standard die Sicherheit von digitalen Kommunikationssystemen?
Der PKI-Standard ermöglicht die sichere Verwaltung von digitalen Zertifikaten, die zur Authentifizierung von Benutzern und Geräten verwendet werden. Durch die Verschlüsselung von Daten und die Überprüfung der Integrität von Nachrichten trägt PKI zur Vertraulichkeit und Integrität von digitalen Kommunikationssystemen bei. PKI hilft auch bei der sicheren Übertragung von sensiblen Informationen über unsichere Netzwerke, indem es die Identität der Kommunikationspartner validiert. **
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
Ähnliche Suchbegriffe für Pki
Top-Angebote
Produkte zum Begriff Pki:
-
Bulletproof TLS and PKI, Second Edition: Understanding and Deploying SSL/TLS and PKI to Secure Serve, Fachbücher von Ivan RisticBulletproof TLS und PKI ist ein umfassender Leitfaden zur Verwendung von TLS-Verschlüsselung und PKI zur Bereitstellung sicherer Server und Webanwendungen. Geschrieben von Ivan Ristić, dem Autor der beliebten SSL Labs-Website, wird Ihnen dieses Buch alles beibringen, was Sie wissen müssen, um Ihre Systeme vor Abhör- und Identitätsangriffen zu schützen. In diesem Buch finden Sie die richtige Mischung aus Theorie, Protokolldetails, Informationen zu Schwachstellen und Verwundbarkeiten sowie Bereitstellungstipps, um Ihre Aufgaben zu erledigen: - Umfassende Abdeckung des sich ständig ändernden Bereichs von SSL/TLS und Internet-PKI, mit Updates zur digitalen Version - Unterstützung für IT-Profis, um Sicherheitsrisiken zu verstehen - Unterstützung für Systemadministratoren, um Systeme sicher bereitzustellen - Unterstützung für Entwickler, um Webanwendungen abzusichern - Praktisch und prägnant, mit zusätzlicher Tiefe, wo nötig - Einführung in die Kryptographie und das Bedrohungsmodell des Internets - Abdeckung von TLS 1.3 sowie früheren Protokollversionen - Diskussion von Schwächen auf jeder Ebene, einschliesslich Implementierungsproblemen, HTTP- und Browserproblemen sowie Protokollanfälligkeiten - Abdeckung der neuesten Angriffe, wie BEAST, CRIME, BREACH, Lucky 13, RC4-Biases, Triple Handshake Attack und Heartbleed - Umfassende Bereitstellungstipps, einschliesslich fortschrittlicher Technologien wie Strict Transport Security, Content Security Policy und Pinning - Anleitung zur Verwendung von OpenSSL zur Generierung von Schlüsseln und Zertifikaten sowie zur Erstellung und Verwaltung einer privaten Zertifizierungsstelle - Anleitung zur Verwendung von OpenSSL zum Testen von Servern auf Schwachstellen Dieses Buch ist auch in verschiedenen digitalen Formaten direkt beim Verlag erhältlich.78,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PKI und CA in Windows-Netzwerken, Fachbücher von Peter KloepWie der Aufbau einer sicheren Public Key Infrastructure mit dem Windows Server gelingt, zeigt Ihnen dieses Handbuch mit umfassenden Anleitungen, Hintergrundinformationen und Tipps aus der Praxis. Es liefert Ihnen alle Schritte von der Planung der CA bis zum Ablauf oder Widerruf der Zertifikate und betrachtet damit die gesamte Lebenszeit der Infrastruktur. Lernen Sie, wie Sie für Sicherheit in Ihrem Netzwerk sorgen, indem Sie WLAN- und VPN-Zugangspunkte schützen, BitLocker, S/MIME sowie IPSec einsetzen und Zertifizierungsstellen für Mail- und Webserver konfigurieren. Aus dem Inhalt: Grundlagen: Public Key Infrastructure und Certificate Authority Was ist eine PKI, wozu wird sie verwendet, aus welchen Komponenten besteht sie? Verschlüsselung vs. Signatur, Algorithmen, Gültigkeit eines Zertifikats prüfen Aufbau und Planung der Infrastruktur einer Windows-Zertifizierungsstelle: notwendige Parameter und Rahmenbedingungen für eine CA-Installation Installation und Konfiguration einer mehrstufigen Windows CA-Infrastruktur Verwalten von Zertifikatsvorlagen, Konfiguration der Schlüsselarchivierung, Funktionstests Einsatz einer Windows CA-Infrastruktur im Unternehmen Zertifikate für Domaincontroller, WLAN- und VPN-Zugriff, BitLocker, IPSec, Web- und Mailserver, S/MIME, Codesignaturen, Registrierungsagenten SmartCards zur Zweifaktor-Authentifizierung Wartung einer Windows-Zertifizierungsstellen-Infrastruktur: Erneuern eines CA-Zertifikates Backup und Recovery Migration und Monitoring der Zertifizierungsstelle.69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **
-
Was sind die grundlegenden Funktionen und Vorteile von Public Key Infrastructure (PKI)?
Die grundlegenden Funktionen von PKI sind die Verschlüsselung von Daten, die Authentifizierung von Benutzern und die Integritätssicherung von Informationen. Die Vorteile von PKI sind eine sichere Kommunikation, Schutz vor Datenmanipulation und die Möglichkeit, digitale Signaturen zu erstellen. PKI ermöglicht auch eine sichere Verwaltung von Zertifikaten und Schlüsseln. **
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
Wie kann eine Public Key Infrastructure (PKI) dazu beitragen, die Sicherheit und Vertraulichkeit von digitalen Kommunikationen zu gewährleisten? Welche Schlüsselkomponenten und Prozesse sind essenziell für eine effektive PKI?
Eine PKI kann die Sicherheit und Vertraulichkeit von digitalen Kommunikationen gewährleisten, indem sie digitale Zertifikate verwendet, um die Identität von Benutzern und Geräten zu überprüfen. Die Schlüsselkomponenten einer effektiven PKI sind ein Zertifizierungsstellen (CA), ein Registrierungsstellen (RA) und ein Verzeichnisdienst für die Speicherung und Verwaltung von Zertifikaten. Die Prozesse umfassen die Erstellung, Verteilung, Verwaltung und Widerrufung von Zertifikaten, um die Integrität und Authentizität der digitalen Kommunikation zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Pki:
-
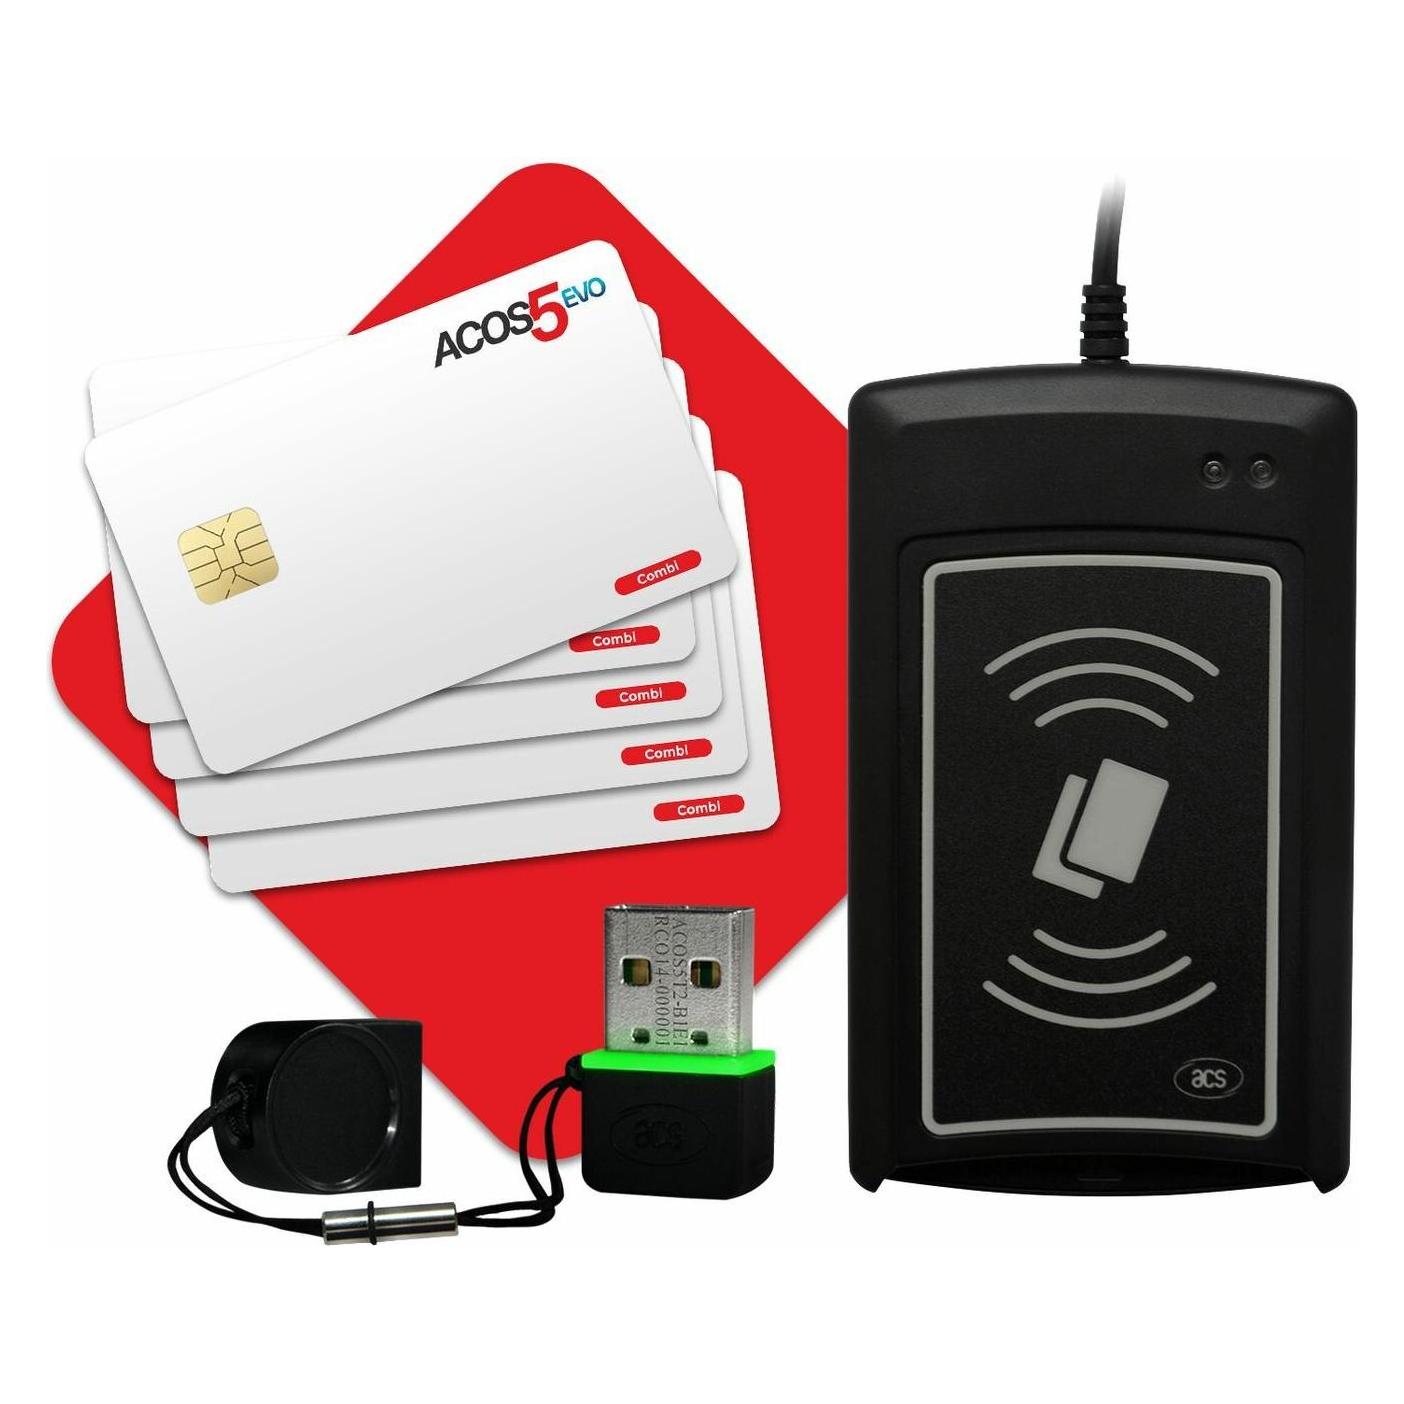
ACS PKI Software Solution, SpeicherkartenlesegerätDie PKI Software Solution von ACS ist ein hochentwickeltes Speicherkartenlesegerät, das speziell für die Verarbeitung und Verwaltung von digitalen Zertifikaten konzipiert wurde. Dieses Gerät ermöglicht eine sichere und effiziente Interaktion mit verschiedenen Speichermedien, die in der digitalen Identitätsverwaltung verwendet werden. Die Softwarelösung unterstützt eine Vielzahl von Anwendungen, die auf Public Key Infrastructure (PKI) basieren, und bietet eine benutzerfreundliche Schnittstelle für die Verwaltung von Zertifikaten und Schlüsseln. Hergestellt in Deutschland, zeichnet sich die PKI Software Solution durch ihre hohe Qualität und Zuverlässigkeit aus. Sie ist ein unverzichtbares Werkzeug für Organisationen, die Wert auf Sicherheit und Datenschutz legen. Die Lösung ist ideal für den Einsatz in verschiedenen Branchen, in denen der Schutz sensibler Daten von grösster Bedeutung ist. Mit ihrer robusten Leistung und den fortschrittlichen Funktionen stellt die PKI Software Solution sicher, dass Benutzer ihre digitalen Identitäten sicher verwalten können.392,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spielregeln für Beruf und Karriere, Fachbücher von Heiko MellUnser Wirtschaftssystem, in dem sich Angestellte und Führungskräfte bewegen, funktioniert nach geschriebenen und ungeschriebenen Regeln. Qualifizierte und ambitionierte Berufstätige "stolpern" aber nach wie vor weitgehend uninformiert durch die "Minenfelder" von Bewerbung, Berufswegplanung, Arbeitsalltag, Arbeitgeberwechsel bis hin zur Zeugnisfrage. Sie haben zu kurze oder lange Dienstzeiten pro Firma, lassen den "roten Faden" im Werdegang vermissen, schreiben erfolglose Bewerbungen, behandeln ihren Chef falsch, ruinieren leichtsinnig ihren Marktwert auf dem Arbeitsmarkt und stellen schon mit ihrer Startposition zentrale Weichen falsch. Das Buch erläutert die wichtigsten Regeln dieses (beruflichen) "Spiels" und weist den Weg zum Erfolg. Was für Golf-, Tennis- und andere Spieler selbstverständlich ist, sich vor dem Start mit den Regeln zu beschäftigen, wird hier ebenfalls behandelt.79,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bulletproof TLS and PKI, Second Edition: Understanding and Deploying SSL/TLS and PKI to Secure Serve, Fachbücher von Ivan RisticBulletproof TLS und PKI ist ein umfassender Leitfaden zur Verwendung von TLS-Verschlüsselung und PKI zur Bereitstellung sicherer Server und Webanwendungen. Geschrieben von Ivan Ristić, dem Autor der beliebten SSL Labs-Website, wird Ihnen dieses Buch alles beibringen, was Sie wissen müssen, um Ihre Systeme vor Abhör- und Identitätsangriffen zu schützen. In diesem Buch finden Sie die richtige Mischung aus Theorie, Protokolldetails, Informationen zu Schwachstellen und Verwundbarkeiten sowie Bereitstellungstipps, um Ihre Aufgaben zu erledigen: - Umfassende Abdeckung des sich ständig ändernden Bereichs von SSL/TLS und Internet-PKI, mit Updates zur digitalen Version - Unterstützung für IT-Profis, um Sicherheitsrisiken zu verstehen - Unterstützung für Systemadministratoren, um Systeme sicher bereitzustellen - Unterstützung für Entwickler, um Webanwendungen abzusichern - Praktisch und prägnant, mit zusätzlicher Tiefe, wo nötig - Einführung in die Kryptographie und das Bedrohungsmodell des Internets - Abdeckung von TLS 1.3 sowie früheren Protokollversionen - Diskussion von Schwächen auf jeder Ebene, einschliesslich Implementierungsproblemen, HTTP- und Browserproblemen sowie Protokollanfälligkeiten - Abdeckung der neuesten Angriffe, wie BEAST, CRIME, BREACH, Lucky 13, RC4-Biases, Triple Handshake Attack und Heartbleed - Umfassende Bereitstellungstipps, einschliesslich fortschrittlicher Technologien wie Strict Transport Security, Content Security Policy und Pinning - Anleitung zur Verwendung von OpenSSL zur Generierung von Schlüsseln und Zertifikaten sowie zur Erstellung und Verwaltung einer privaten Zertifizierungsstelle - Anleitung zur Verwendung von OpenSSL zum Testen von Servern auf Schwachstellen Dieses Buch ist auch in verschiedenen digitalen Formaten direkt beim Verlag erhältlich.78,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
PKI und CA in Windows-Netzwerken, Fachbücher von Peter KloepWie der Aufbau einer sicheren Public Key Infrastructure mit dem Windows Server gelingt, zeigt Ihnen dieses Handbuch mit umfassenden Anleitungen, Hintergrundinformationen und Tipps aus der Praxis. Es liefert Ihnen alle Schritte von der Planung der CA bis zum Ablauf oder Widerruf der Zertifikate und betrachtet damit die gesamte Lebenszeit der Infrastruktur. Lernen Sie, wie Sie für Sicherheit in Ihrem Netzwerk sorgen, indem Sie WLAN- und VPN-Zugangspunkte schützen, BitLocker, S/MIME sowie IPSec einsetzen und Zertifizierungsstellen für Mail- und Webserver konfigurieren. Aus dem Inhalt: Grundlagen: Public Key Infrastructure und Certificate Authority Was ist eine PKI, wozu wird sie verwendet, aus welchen Komponenten besteht sie? Verschlüsselung vs. Signatur, Algorithmen, Gültigkeit eines Zertifikats prüfen Aufbau und Planung der Infrastruktur einer Windows-Zertifizierungsstelle: notwendige Parameter und Rahmenbedingungen für eine CA-Installation Installation und Konfiguration einer mehrstufigen Windows CA-Infrastruktur Verwalten von Zertifikatsvorlagen, Konfiguration der Schlüsselarchivierung, Funktionstests Einsatz einer Windows CA-Infrastruktur im Unternehmen Zertifikate für Domaincontroller, WLAN- und VPN-Zugriff, BitLocker, IPSec, Web- und Mailserver, S/MIME, Codesignaturen, Registrierungsagenten SmartCards zur Zweifaktor-Authentifizierung Wartung einer Windows-Zertifizierungsstellen-Infrastruktur: Erneuern eines CA-Zertifikates Backup und Recovery Migration und Monitoring der Zertifizierungsstelle.69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie beeinflusst der PKI-Standard die Sicherheit von digitalen Kommunikationssystemen?
Der PKI-Standard ermöglicht die sichere Verwaltung von digitalen Zertifikaten, die zur Authentifizierung von Benutzern und Geräten verwendet werden. Durch die Verschlüsselung von Daten und die Überprüfung der Integrität von Nachrichten trägt PKI zur Vertraulichkeit und Integrität von digitalen Kommunikationssystemen bei. PKI hilft auch bei der sicheren Übertragung von sensiblen Informationen über unsichere Netzwerke, indem es die Identität der Kommunikationspartner validiert. **
-
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
-
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **
-
Was sind die grundlegenden Funktionen und Vorteile von Public Key Infrastructure (PKI)?
Die grundlegenden Funktionen von PKI sind die Verschlüsselung von Daten, die Authentifizierung von Benutzern und die Integritätssicherung von Informationen. Die Vorteile von PKI sind eine sichere Kommunikation, Schutz vor Datenmanipulation und die Möglichkeit, digitale Signaturen zu erstellen. PKI ermöglicht auch eine sichere Verwaltung von Zertifikaten und Schlüsseln. **
Ähnliche Suchbegriffe für Pki
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
-
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
-
Wie kann eine Public Key Infrastructure (PKI) dazu beitragen, die Sicherheit und Vertraulichkeit von digitalen Kommunikationen zu gewährleisten? Welche Schlüsselkomponenten und Prozesse sind essenziell für eine effektive PKI?
Eine PKI kann die Sicherheit und Vertraulichkeit von digitalen Kommunikationen gewährleisten, indem sie digitale Zertifikate verwendet, um die Identität von Benutzern und Geräten zu überprüfen. Die Schlüsselkomponenten einer effektiven PKI sind ein Zertifizierungsstellen (CA), ein Registrierungsstellen (RA) und ein Verzeichnisdienst für die Speicherung und Verwaltung von Zertifikaten. Die Prozesse umfassen die Erstellung, Verteilung, Verwaltung und Widerrufung von Zertifikaten, um die Integrität und Authentizität der digitalen Kommunikation zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.